
La ciberseguridad en la cadena de suministro minera tiene una particularidad que no se repite en muchas otras industrias: las mismas compañías que compiten día a día por el precio del cobre y del litio se sientan juntas a compartir cómo las están atacando.
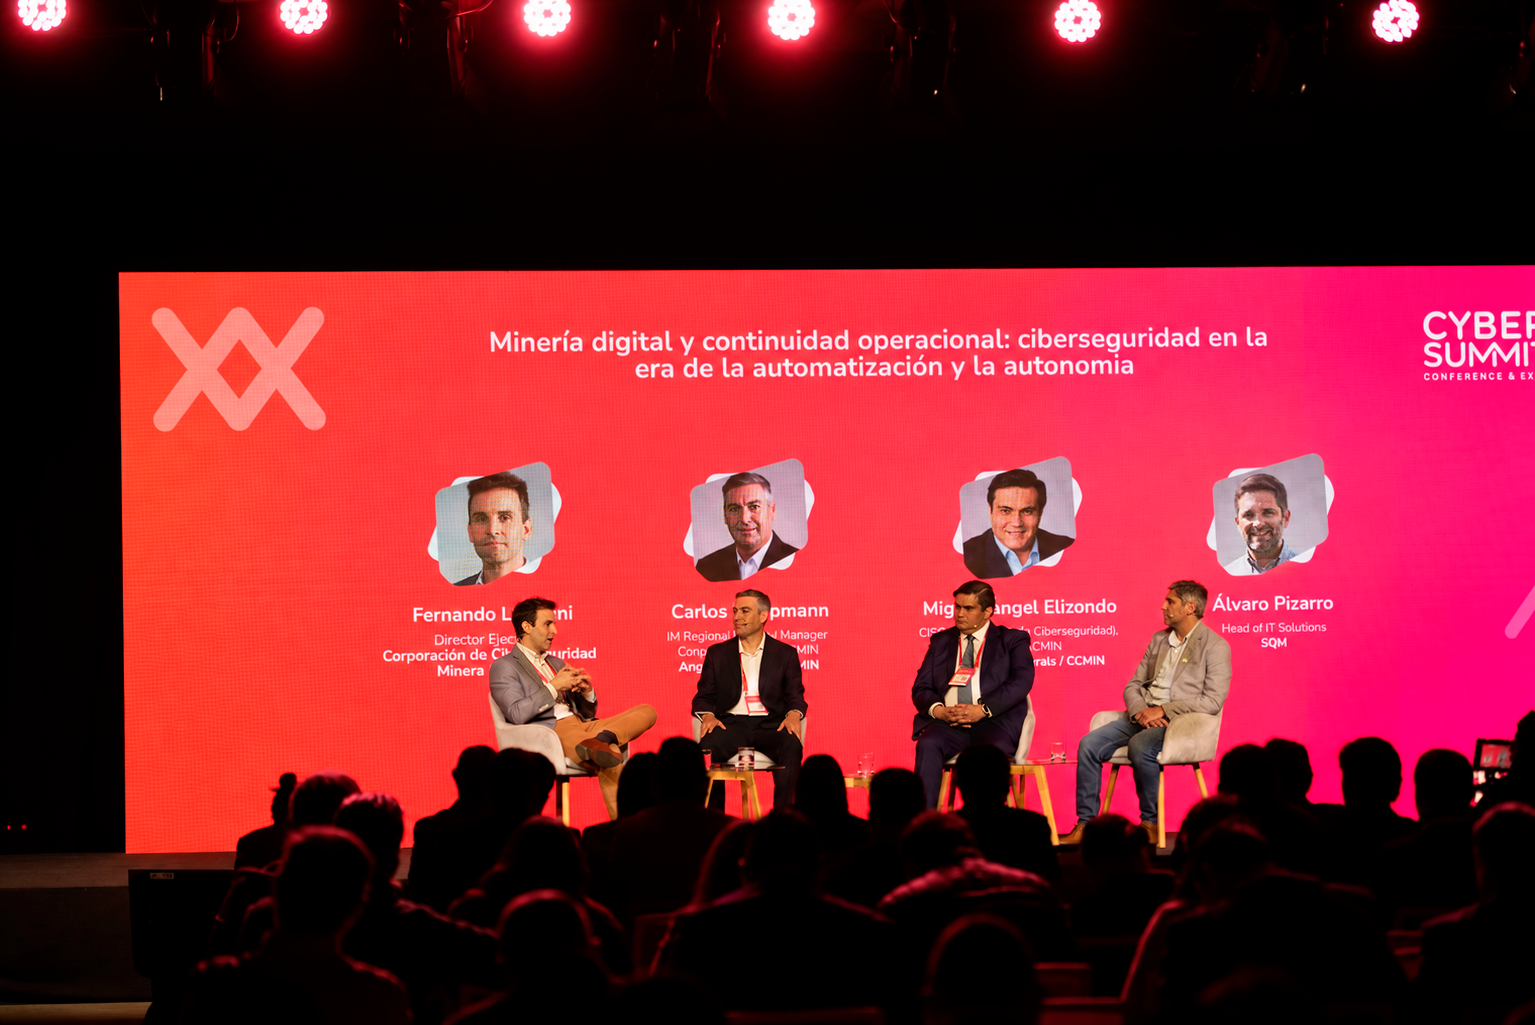
Ese fue el punto de partida del panel «Minería digital: ciberseguridad en la era de la automatización y la autonomía» del Industrial Cyber Summit Chile 2026, moderado por Fernando Lucchini, director ejecutivo de la Corporación de Ciberseguridad Minera (CCMIN), con Carlos Schipmann (IM Regional Delivery Manager Copper de Anglo American), Miguel Ángel Elizondo (CISO de Antofagasta Minerals) y Álvaro Pizarro (Head of IT Services de SQM).
El contexto que Lucchini puso sobre la mesa es contundente: Chile es el mayor productor de cobre del mundo y concentra más del 50% de las reservas globales de litio. Eso convierte a la minería chilena en infraestructura crítica por definición, y una industria hiperconectada, donde camiones autónomos, drones de exploración y centros de operación remota multiplican la superficie de ataque a un ritmo que ninguno de los tres panelistas describió como «bajo control».
El problema no es la tecnología, es la conducta
Schipmann fue el primero en nombrar algo que después confirmaron los otros dos: el principal incidente de ciberseguridad en Anglo American hoy no es una falla técnica, es de conducta. Todo el trabajo de concientización que vienen haciendo, dijo sin rodeos, «no está siendo suficiente». Y esa conducta no se limita a los trabajadores propios: incluye a las empresas contratistas y subcontratistas que operan dentro de la faena, con acceso a sistemas y datos tan sensibles como los del personal interno.
La respuesta de Anglo American fue exigir que toda empresa que trae un sistema o maneja datos firme un anexo de ciberseguridad en su contrato, y evaluar después cuáles de los servicios de cada proveedor son críticos para identificar brechas y armar planes de acción puntuales. Schipmann fue claro en el objetivo de fondo: no todas las empresas de la cadena tienen el mismo nivel de madurez, así que hay que «nivelar la cancha con estándares mínimos» antes de que esa brecha de madurez se convierta en la puerta de entrada de un atacante.
Cuando IT y OT hablan idiomas distintos
Miguel Ángel Elizondo ubicó el segundo gran desafío en la convergencia IT/OT, a la que describió como «un punto de inflexión» para el que la industria minera no estaba preparada. La razón, explicó, es casi cultural: IT es un mundo más desarrollado y abierto, mientras que OT —los sistemas SCADA, los camiones, los activos físicos de la mina— es tradicionalmente más estático y cerrado. Hacer convivir esas dos filosofías dentro de una misma estrategia de seguridad fue, en palabras de Elizondo, tan difícil como convencer a la propia organización de que la ciberseguridad implicaba pasos adicionales, desde contratar especialistas hasta invertir en tecnología que antes no se consideraba necesaria.
Álvaro Pizarro, desde SQM, coincidió en que IT y OT siguen siendo «mundos completamente distintos» que parten de supuestos diferentes sobre qué hay que proteger. Su receta no fue tecnológica sino organizacional: armar mesas de conversación donde ambos mundos entiendan sus posiciones, incorporar a los equipos de IT a instancias colaborativas como CCMIN, y resolver el balance entre innovación —la tecnología que necesitan las plantas, la teleoperación— y ciberseguridad priorizando siempre la disponibilidad, de la mano con la confidencialidad y la integridad.
«Active waiting»: cómo SQM decide cuándo subirse a la IA
Uno de los conceptos más concretos que dejó el panel fue el de «active waiting», que Pizarro usa para describir la postura de SQM frente a la adopción de inteligencia artificial. La decisión consciente de la compañía es no comprometerse todavía con posiciones de largo plazo ni hacer «lock-in» con un proveedor de IA puntual, porque los modelos evolucionan demasiado rápido como para apostar todo a uno. En cambio, SQM avanza con pasos pequeños pero constantes, preparándose para migrar servicios a la nube y mantener otros on-premise, con segmentación y zero trust como base: saber qué activos existen y dónde están, antes de decidir cómo se monitorean.
Schipmann ofreció la otra cara de esa misma moneda. Para las mineras, dijo, ya no existe la pregunta de si avanzar con IA: la decisión está tomada, y gran parte del propio precio del cobre está empujado por la demanda que genera la inteligencia artificial a nivel global. La pregunta real, coincidieron los tres, es cómo adoptarla de forma responsable, y esa responsabilidad está directamente alineada con la madurez de ciberseguridad de cada organización.
| Panelista | Compañía | Desafío central señalado |
|---|---|---|
| Carlos Schipmann | Anglo American | Madurez desigual de proveedores en la cadena de suministro |
| Miguel Ángel Elizondo | Antofagasta Minerals | Convergencia cultural y técnica entre IT y OT |
| Álvaro Pizarro | SQM | Adopción responsable y gradual de IA («active waiting») |
Fuente: panel «Minería digital: ciberseguridad en la era de la automatización y la autonomía», Industrial Cyber Summit Chile 2026.
CCMIN: por qué conviene que los competidores se junten
La figura de CCMIN atraviesa buena parte de la conversación, y no por casualidad. Lucchini explicó la lógica desde el rol de la corporación: hoy son siete grandes compañías mineras las que participan, y en el futuro podrían ser veinte o treinta. Para un proveedor de tecnología que presta servicios a varias de ellas, es mucho más simple reportar un incidente una sola vez a CCMIN que coordinar por separado con cada minera afectada. Esa centralización no solo ahorra tiempo: mejora la velocidad de respuesta de toda la industria ante un mismo atacante que, como describió Pizarro con una imagen elocuente, «es como una nube negra que anda por todos lados», mientras que los defensores recién están aprendiendo a construir su propia nube para defenderse de forma coordinada.
Esa misma lógica de colaboración se activa cuando ya ocurrió un incidente. Schipmann contó que cuando Anglo American identifica una brecha en algún proveedor, el protocolo no es punitivo sino de alianza: toman contacto inmediato y trabajan juntos, partiendo de la base de que a cualquiera le puede pasar y que lo que realmente importa es cómo se reacciona, cómo se detecta y cómo se recupera la operación. En los casos que lo ameritan, además, hay que informar a la Agencia Nacional de Ciberseguridad (ANCI), porque buena parte de estas compañías son Operadores de Importancia Vital bajo la nueva Ley 21.663.
Los nuevos marcos regulatorios como aliados, no como obstáculo
Elizondo fue especialmente directo sobre el efecto de la ley marco de ciberseguridad y la próxima Ley de Protección de Datos Personales en Antofagasta Minerals: más que imponer soluciones específicas, esos marcos sirvieron para confirmar o corregir el camino que la compañía ya venía siguiendo, y para apalancar internamente la conversación con la administración y los usuarios sobre qué controles y conductas adoptar. Su evaluación de las normas fue positiva, aunque reconoció que «siempre faltan manos» para llevar la teoría a la práctica, sobre todo en una industria donde detener la operación para hacer un simulacro de ciberataque es extremadamente costoso.
Lucchini conectó ese punto con algo que había dicho esa misma mañana la directora nacional de la ANCI, Michelle Bordachar, en su propia charla de apertura: «volvamos a lo básico». Es la misma idea que atraviesa todo este panel sobre ciberseguridad en infraestructuras críticas: ni la tecnología más sofisticada ni el marco normativo más completo sirven de mucho si la concientización de los equipos —propios y de toda la cadena de proveedores— no logra instalarse como hábito diario.
El cierre del panel quedó en manos de Elizondo, con una frase que resume el espíritu de toda la charla: en ciberseguridad nunca hay que ser soberbios, porque nadie está cien por ciento protegido, y la pregunta correcta no es si va a pasar algo, sino qué tan rápido la organización —y toda su cadena de proveedores— va a darse cuenta, reaccionar y recuperarse cuando ocurra. Para quienes quieran profundizar en cómo este mismo desafío de convergencia IT/OT se aborda en otros sectores de infraestructura crítica, vale la pena revisar también el trabajo de segmentación de redes IT/OT que Cyber Summit viene publicando.
