
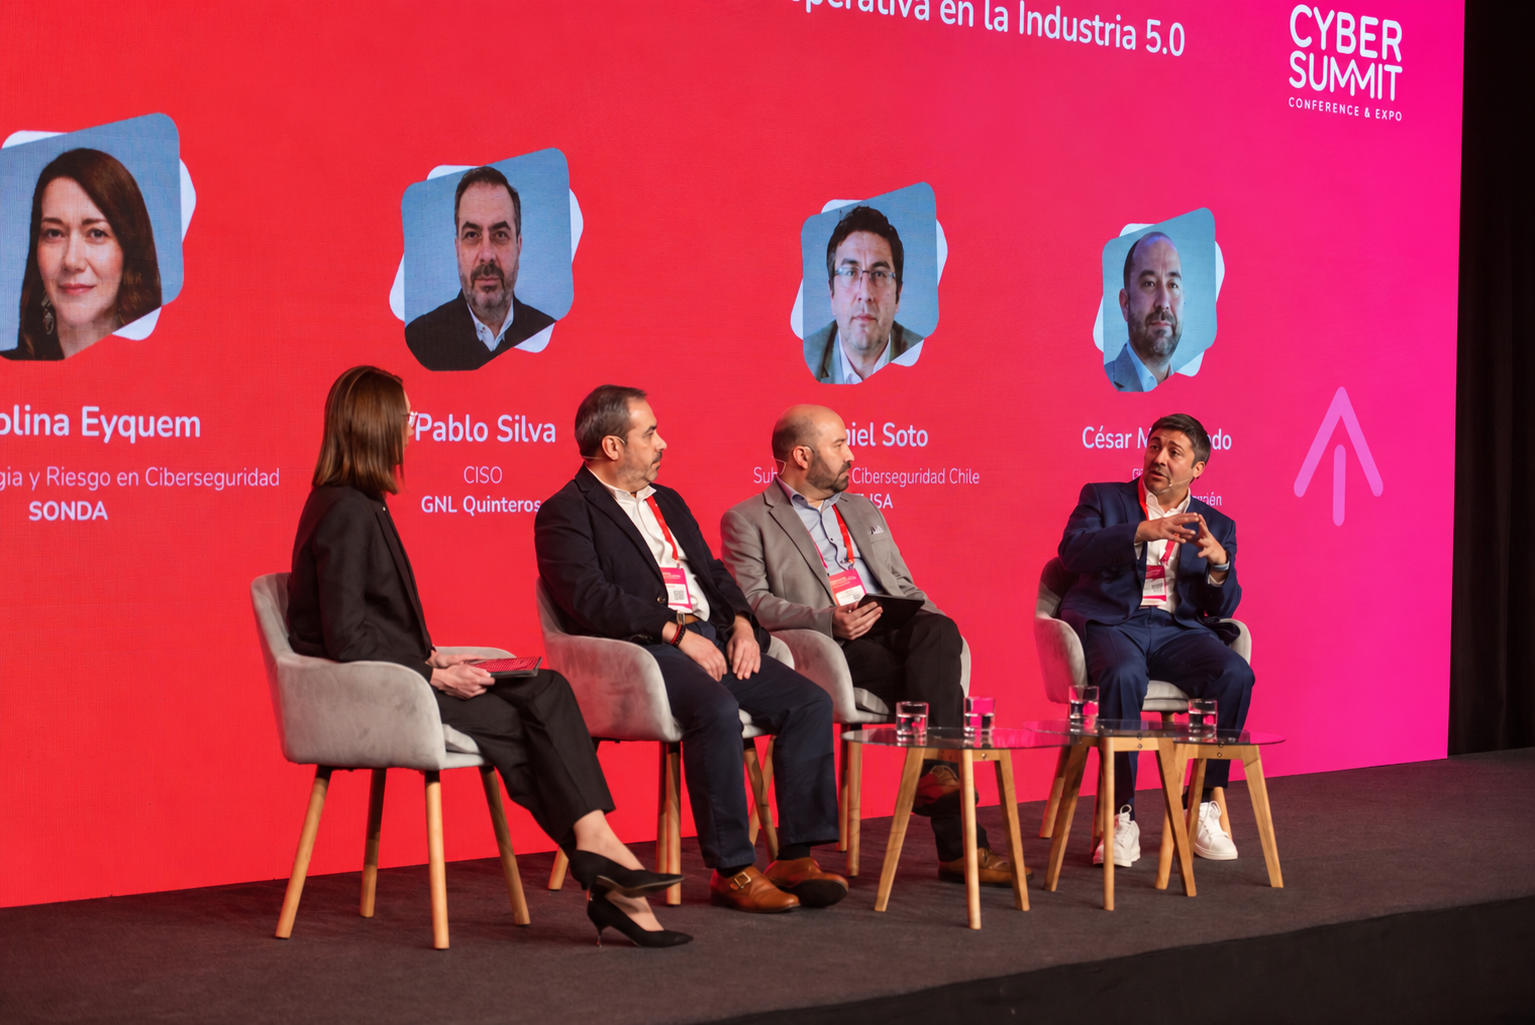
Un simulacro de ransomware industrial bien diseñado no busca una respuesta técnicamente perfecta: busca exponer, en tiempo real y frente a una sala llena de colegas, qué decisión toma cada organización cuando todavía no tiene toda la información.
Esa fue la apuesta del panel «Hora cero: orquestando la continuidad y resiliencia en la Industria 5.0» del Industrial Cyber Summit Chile 2026, una microsimulación ejecutiva conducida por Carolina Eyquem, Head de Estrategia y Riesgo en Ciberseguridad de SONDA, junto a tres líderes que representaban eslabones distintos de la misma cadena energética: Pablo Silva, CISO de GNL Quintero; César Maldonado, CIO IT/OT y director de una empresa de generación; y Daniel Soto, Subgerente de Ciberseguridad Chile de CGE S.A.
El escenario, aclarado desde el inicio como ficticio y sin relación con arquitecturas reales de las compañías presentes, fue un ransomware industrial evolucionando en tres fases —detección, propagación y recuperación— a lo largo de combustible, generación, transmisión y distribución. El ejercicio dejó algo claro desde los primeros minutos: la coordinación entre eslabones de la cadena energética no empieza cuando hay un apagón confirmado. Empieza mucho antes, cuando todavía no hay certeza de que algo grave esté ocurriendo.
Fase 1: una HMI que deja de responder
El escenario arrancó a las 18:35 de una tarde de invierno, en una planta de GNL: un operador detecta que una interfaz HMI deja de responder, aparece una nota de ransomware en una estación de ingeniería, el historian queda indisponible y se detecta actividad anómala en un acceso remoto OT. Los controladores siguen funcionando y no hay condición física insegura, pero buena parte del entorno de visualización y administración ya no es confiable.
Pablo Silva fue categórico sobre el primer movimiento: activar el playbook de ransomware OT y asumir que el ataque probablemente esté más propagado de lo que se sabe en ese momento. Aunque todavía no hay certeza de afectación real a la operación, insistió en notificar de inmediato al Coordinador Eléctrico Nacional y a la ANCI, porque los indicadores de compromiso ya disponibles —el malware identificado, algunas IP, el comportamiento en la red— pueden ser vitales para el resto de la cadena, incluso si en esa planta puntual el impacto sigue siendo mínimo.
César Maldonado, al otro lado de la cadena, fue consultado sobre si esperaría una afectación real antes de modificar su propio compromiso de generación. Su respuesta fue inmediata: no. Se activan los protocolos propios desde el primer indicio, y la decisión concreta —pasar a operación degradada o no— depende de la tecnología en juego: una central térmica o de gas reacciona distinto que una hídrica, pero en ambos casos la comunicación constante con el despacho es innegociable. Daniel Soto, desde transmisión y distribución, agregó la pieza que cierra el círculo: avisar temprano a los equipos involucrados, aunque sea con un simple «puede haber una afectación, estén alertas», para no terminar recibiendo cien llamadas en pánico en lugar de veinte bien gestionadas.
Fase 2: cuando el problema deja de ser local
Treinta y cinco minutos después, el escenario reveló que las credenciales comprometidas pertenecían a un proveedor que presta servicios a varias compañías del sector energético, y que esas mismas credenciales podrían haberse usado contra otros clientes. No significaba que el ransomware hubiera viajado físicamente de una empresa a otra, pero sí que existía un vector común: una posible campaña sobre distintos entornos OT, con telemetría intermitente en distribución y accesos anómalos en transmisión, aunque el SCADA seguía disponible en todos los casos.
Esta fase dejó dos conceptos técnicos muy concretos sobre la mesa. Daniel Soto situó el problema en la zona 3.5 del modelo Purdue —el punto de frontera entre IT y OT— y explicó que ante accesos anómalos lo esperable es que una herramienta de gestión de accesos privilegiados (PAM) corte las sesiones activas e inicie otras nuevas, mientras se activa una war room dedicada exclusivamente al incidente. César Maldonado, por su parte, explicó cómo la microsegmentación —DCS, PLC y RTU aislados de las estaciones de ingeniería que sí conversan con el mundo IT/OT— permite seguir operando con la unidad estable aunque la estación de ingeniería esté comprometida, siempre informando al sistema eléctrico nacional bajo los plazos que exige la normativa: tres horas para reportar una sospecha de incidente a la ANCI, un poco menos al Coordinador Eléctrico.
| Fase | Tiempo transcurrido | Decisión clave |
|---|---|---|
| Detección | 18:35 h, minuto 0 | Activar playbook y notificar alerta temprana a ANCI y Coordinador Eléctrico |
| Propagación | +35 minutos | Aislar y contener sin detener la operación; activar war room |
| Recuperación | +2 horas | Restaurar en ambiente aislado y exigir evidencia antes de reconectar |
Fuente: panel «Hora cero: orquestando la continuidad y resiliencia en la Industria 5.0», Industrial Cyber Summit Chile 2026.
Un criterio que los tres panelistas repitieron de distintas formas en esta fase fue que es preferible «exagerar» en la respuesta y comunicar oportunamente al regulador antes que subestimar el incidente. Daniel Soto agregó una advertencia útil para cualquier organización que crea que el análisis forense es cuestión de minutos: una investigación real puede tomar de tres a cuatro horas, no los segundos que muestran las series de televisión, y el rol de quien lidera la ciberseguridad en ese momento es traducir eso en decisiones estratégicas para el negocio, sin interrumpir constantemente a los equipos técnicos que están resolviendo el incidente.
Fase 3: restaurado no es lo mismo que confiable
Dos horas después del inicio del escenario, la campaña estaba parcialmente contenida y comenzaba la recuperación de HMI, estaciones de ingeniería y telemetría. Pero que existieran backups no garantizaba nada por sí solo: la pregunta, como resumió Eyquem, ya no era cómo contener sino cuándo volver a confiar.
Pablo Silva fue enfático en un detalle que suele pasarse por alto: el ransomware busca primero los respaldos «calientes» —los que están conectados a la red— para encriptarlos también, por eso la única garantía real es contar con un respaldo «frío», desconectado, y haberlo probado antes de necesitarlo. César Maldonado llevó el estándar un paso más allá: la restauración debe hacerse en un ambiente aislado tipo «clean room», con validación de firmware y PLC junto al proveedor, y exigiendo al menos tres evidencias antes de reconectar cualquier activo —tráfico anómalo en cero, un checklist de validación firmado con el vendor, y coincidencia entre los datos que muestra la sala de operación remota y lo que efectivamente se observa en terreno. Daniel Soto resumió el mismo principio desde la gestión de riesgo: sin un checklist de reconexión cumplido, simplemente no se conecta, por más presión comercial que exista para volver a operar rápido.
La lección que ninguna tecnología reemplaza
Las reflexiones finales del panel coincidieron en algo que va más allá de cualquier herramienta: un ransomware en infraestructura crítica rara vez busca destruir la planta como fin último, sino generar pérdida de confianza en los datos o un rédito económico, y la única defensa real contra eso es haber practicado el escenario antes de que ocurra de verdad. Pablo Silva propuso tomar las cadenas de ataque documentadas públicamente y probarlas en ejercicios tabletop alineados al negocio propio. César Maldonado fue más allá: en los ejercicios más maduros hay que involucrar al directorio, no solo a los equipos técnicos, y simular también la recuperación de backups, porque un plan que nunca probó su propia recuperación no es, en rigor, un plan. Daniel Soto cerró con el punto que conecta este ejercicio con el resto de la ciberseguridad en infraestructuras críticas del país: incluir a los proveedores en esas pruebas, porque muchos de los vectores de ataque reales —como el de este mismo escenario— entran justamente por ahí.
Eyquem cerró el panel con la frase que le da nombre: no hay que esperar al próximo ransomware para descubrir si una organización está preparada. La invitación es a probar hoy, en un ejercicio controlado, cómo se va a responder cuando llegue la hora cero real.
