La ciberseguridad hospitalaria tiene una particularidad que ningún otro sector de infraestructura crítica comparte del todo: cuando falla, no se pierden solo datos o producción, se ponen en riesgo vidas humanas en tiempo real.
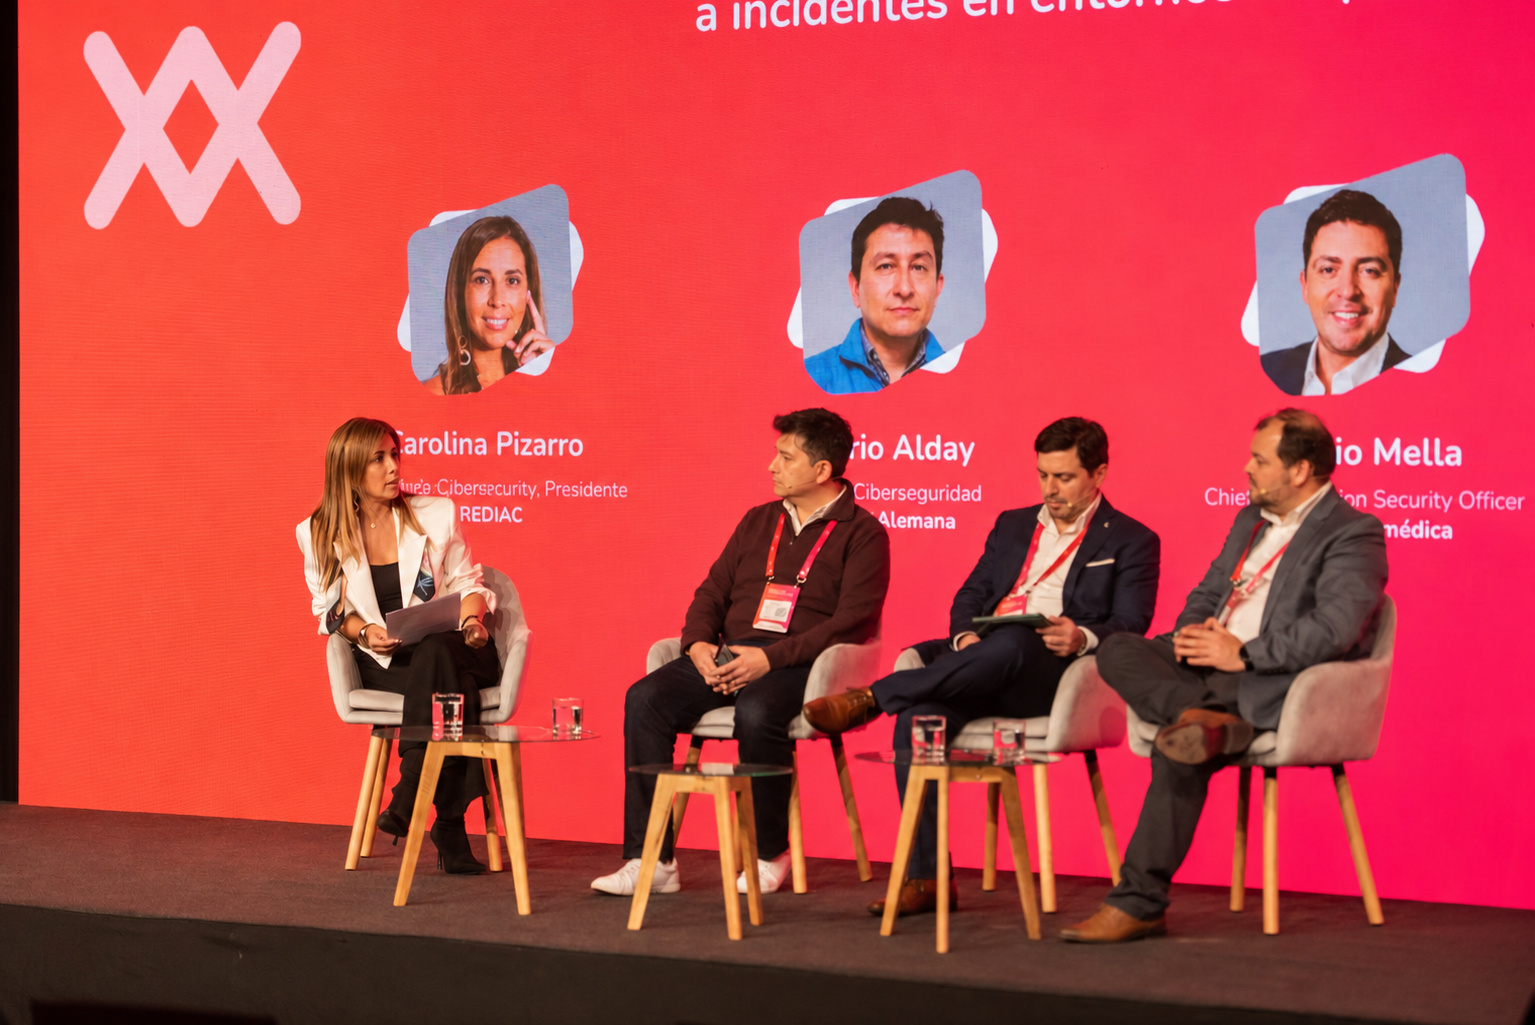
Esa fue la premisa con la que Carolina Pizarro Díaz, CEO de Aura Cybersecurity y presidenta de REDIAC, abrió el panel «Segundos que salvan vidas: simulacros y respuestas a incidentes en entornos hospitalarios» en el Industrial Cyber Summit Chile 2026, junto a Cristian Donaire Bustos, CISO de RedSalud; Mario Alday López, CISO de Clínica Alemana; y Sergio Mella, CISO de Empresas Banmédica Prestadores.
Pizarro abrió con tres casos reales que dejaron de ser hipótesis hace tiempo: en Alemania, un ataque al sistema de ventilación obligó a cerrar pabellones completos; en la red sanitaria de San Antonio, Texas, una instrucción maliciosa en un software de control ambiental alteró la ventilación de salas de quemados y virológicas, forzando el cierre total de hospitales; y en Düsseldorf, un ransomware desvió una ambulancia y le costó la vida a una paciente. Son incidentes que rara vez aparecen en los titulares con la misma intensidad que un robo de datos, pero que hoy afectan directamente a pacientes en UCI o UTI, procedimientos que se paralizan a mitad de camino y operaciones que simplemente no pueden realizarse.
La brecha no es tecnológica, es de conversación
La pregunta que Pizarro llevó a los tres CISOs fue cuál es la principal brecha de preparación entre IT y OT cuando se desata un incidente en salud. Cristian Donaire fue el primero en nombrar el costo oculto de la indecisión: cuánto tiempo tarda una organización en entender que debe declarar formalmente un incidente, porque cada minuto de demora pone en más riesgo la vida de un paciente. Lo que antes se pensaba como una exageración de película —morir por un ransomware— ya ocurrió, y no una sola vez. El problema de fondo, según Donaire, es que cada área tiene su propio plan de continuidad (IT, operativo, ciberseguridad) pero esos planes casi nunca conversan entre sí.
Sergio Mella fue más específico sobre dónde se rompe esa conversación: en la alta dirección, donde IT y OT todavía se perciben como mundos separados. Durante años, explicó, el área de operaciones —la que maneja infraestructura IoT, equipos médicos y climatización— estuvo completamente desconectada de las áreas tecnológicas; solo en la última década, al conectarse esos equipos a la red, empezaron a heredar también los mismos riesgos de ciberataque que ya enfrentaba el mundo IT. A eso se suma un efecto colateral de la hipertecnologización: las clínicas operaban de forma robusta sin sistemas hace veinte años, y ese «músculo» de trabajar en modo manual se está perdiendo justo cuando más podría necesitarse.
Mario Alday, desde Clínica Alemana, ubicó la brecha en un lugar similar pero con otro nombre: la coordinación entre el mundo de la ciberseguridad y tecnología por un lado, y la tecnología médica y el personal clínico por el otro. Su propuesta concreta fue escalar los ejercicios por niveles —empezar fijando bien los procedimientos médicos básicos, subir apagando algunos sistemas puntuales, y recién en una etapa más avanzada simular un apagón más completo de pantallas y sistemas—, de forma que el personal médico llegue a cada etapa ya entrenado por la anterior.
Triage manual y farmacia offline: los protocolos que no pueden fallar
Donaire fue concreto sobre qué significa estar preparado en la práctica, con centros de RedSalud repartidos por todo Chile. Si un incidente se declara, explicó, es porque la capa de protección OT ya falló —algo pasó que no se vio venir—, y desde ahí la prioridad es distinguir qué puede detenerse temporalmente y qué no: un centro ambulatorio puede cerrar por unas horas, pero un paciente en UCI o UTI no tiene esa opción. Los protocolos que sostienen esa diferencia son, en el fondo, bastante análogos: saber hacer un triage manual sin apoyo de sistemas para determinar la criticidad de cada paciente, y contar con una farmacia offline que permita saber qué medicamentos tenía asignados cada paciente crítico incluso sin acceso al software. La clave, insistió, es que esos protocolos estén probados y no solo escritos en un manual que nadie abrió en meses.
| CISO / Institución | Brecha señalada | Medida concreta propuesta |
|---|---|---|
| Cristian Donaire Bustos (RedSalud) | Planes de continuidad que no conversan entre áreas | Triage manual y farmacia offline probados, no solo documentados |
| Mario Alday López (Clínica Alemana) | Desconexión entre ciberseguridad y tecnología médica/clínica | Ejercicios escalonados por niveles de criticidad |
| Sergio Mella (Banmédica Prestadores) | IT y OT aún vistos como mundos separados en la alta dirección | Sistema en producción + sistema standby aislado como respaldo |
Fuente: panel «Segundos que salvan vidas: simulacros y respuestas a incidentes en entornos hospitalarios», Industrial Cyber Summit Chile 2026.
Mella agregó una distinción entre sector privado y público que vale la pena subrayar: la buena práctica típica de las clínicas privadas es mantener un sistema que gobierna en producción y otro en modo standby, aislado y con capacidades algo menores, listo para tomar el relevo si el principal falla. En el sector público, el desafío es distinto y de plazos más largos: sostener en el tiempo infraestructura IoT heredada de las primeras puestas en marcha, sin que los protocolos se pierdan o las mantenciones se den de baja por recortes de presupuesto. Mella también señaló un punto que suele quedar fuera del radar técnico: en muchos ejercicios de crisis, el equipo de ciberseguridad termina trabajando solo mientras el resto de la organización observa desde la galería, sin que se active a tiempo al área legal o a Recursos Humanos, y sin un plan interno de comunicación que evite que los propios colaboradores se enteren del incidente por las noticias.
El entrenamiento como único antídoto real
Hacia el cierre, Pizarro les pidió a los tres elegir una sola prioridad para que el sector salud se prepare mejor. Alday puso el foco en el tiempo de respuesta entre que ocurre el incidente y el manejo directo del paciente, automatizando todo lo posible —ficha clínica, ingreso de datos, protocolos pendientes— para llegar antes al lado de quien lo necesita, y entendiendo que eso hay que probarlo en la práctica, no dejarlo solo en papel. Mella fue por el entrenamiento como variable central: los tabletops se ven bien en el papel, pero quienes ejecutan esos procesos son personas que bajo presión real reaccionan distinto, y solo un entrenamiento frecuente, riguroso y de principio a fin —no fraccionado por partes— revela dónde están realmente las carencias, en lugar de depender de la única persona que conoce todo el proceso de memoria.
Donaire cerró con la imagen más contundente del panel: agendar un tabletop suele chocar con la agenda —»el viernes no puedo, hagámoslo el lunes»—, pero un ciberataque no avisa ni se programa. Si un terremoto deja al CISO literalmente atrapado bajo una pandereta, la organización tiene que poder seguir actuando con protocolos que todo el equipo entienda, no solo su líder. Y ahí entra un dato que cualquier CISO del sector debería tener grabado: los mayores ataques estadísticamente ocurren los viernes, los fines de semana y las vísperas de fechas como Año Nuevo, Navidad o el 18 de septiembre, lo que significa que un ejercicio solo de lunes a viernes de 8 a 6 simplemente no prepara a la organización para el escenario donde realmente va a ocurrir el ataque.
Pizarro cerró el panel recordando que este desafío no es exclusivo del sector salud, pero que ahí adquiere una urgencia distinta porque lo que está en juego son vidas humanas. La misma lógica de ensayar antes de que ocurra de verdad conecta directamente con la mirada de resiliencia cibernética que Cyber Summit viene documentando en otros sectores de infraestructura crítica, y con los plazos de reporte que la nueva Ley 21.663 exige hoy a cualquier prestador de servicios esenciales, salud incluido. Para quienes quieran ver cómo esta misma disciplina de simulacros se aplica en otra industria crítica de Chile, vale la pena revisar también la microsimulación de ransomware industrial realizada en el mismo evento.