
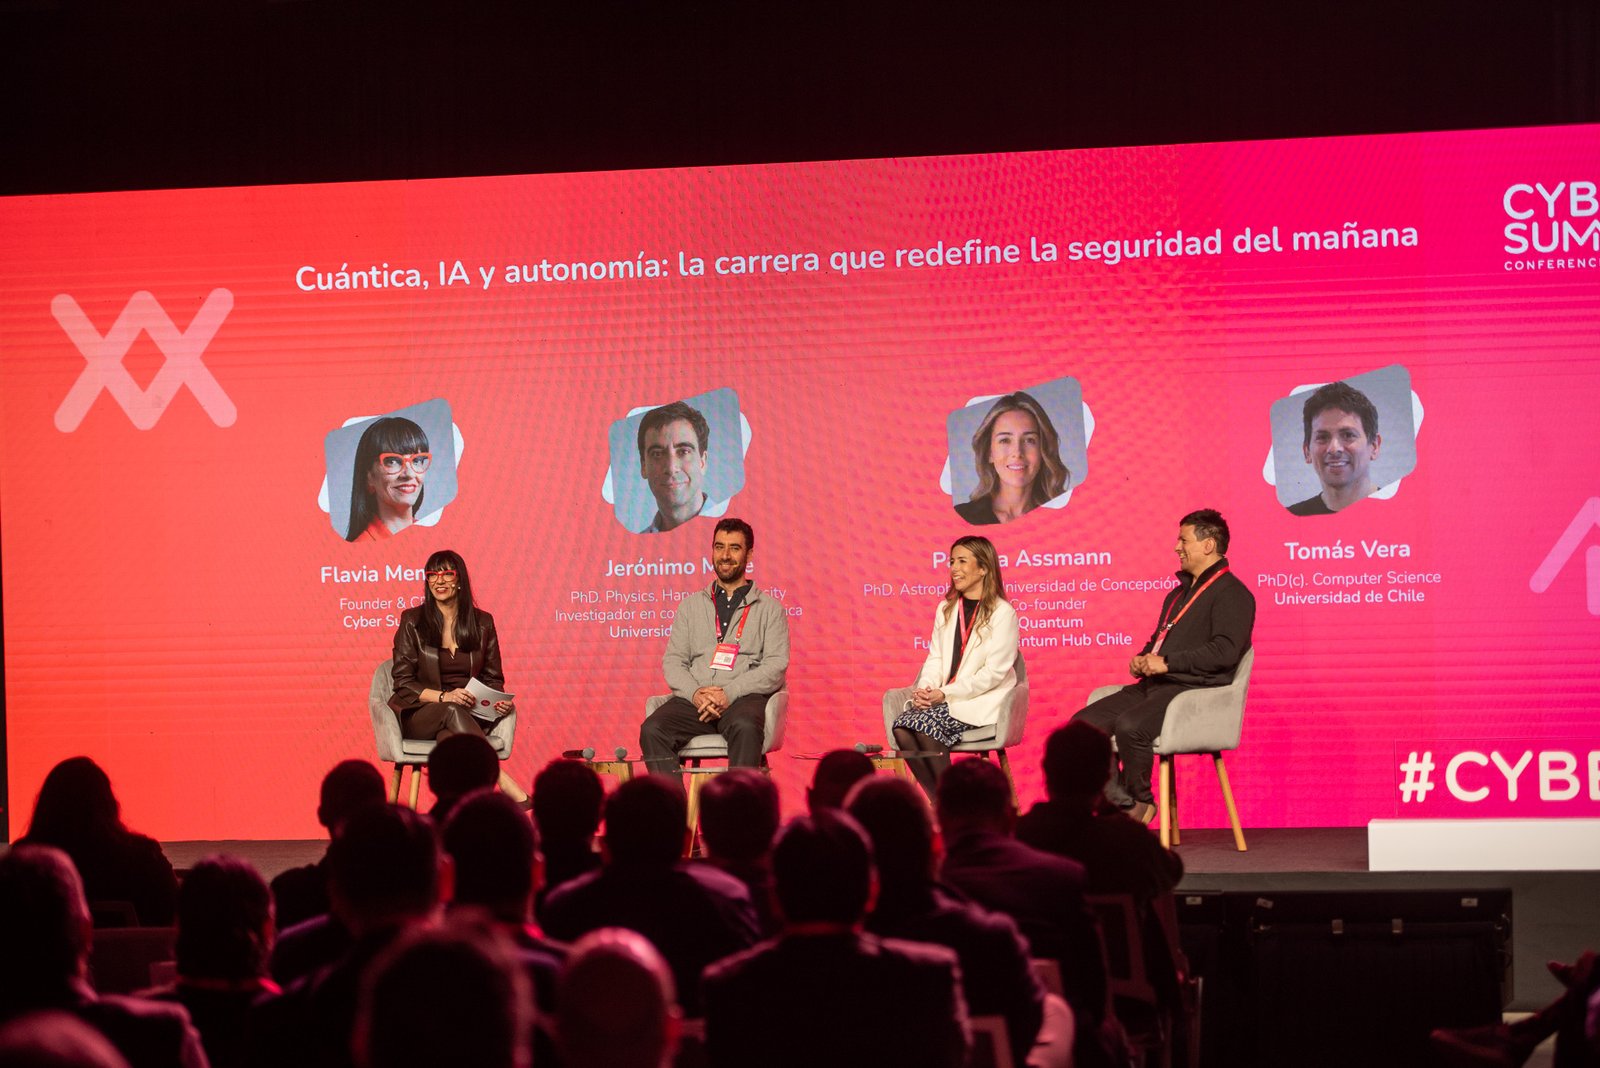
La computación cuántica dejó de ser un tema de laboratorio para convertirse en tarea urgente de cualquier equipo de ciberseguridad industrial. Ese fue el hilo conductor del panel científico del Industrial Cyber Summit Chile 2026, realizado el 3 de septiembre en el Centro Hilaria de Santiago.
Flavia Méndez, fundadora y CEO de Cyber Summit, moderó una charla que ella misma definió como su panel favorito del evento: reunió a tres investigadores que llevan la física cuántica, la inteligencia artificial y la seguridad de sistemas autónomos del laboratorio a la mesa de decisiones de cualquier CISO.
Méndez abrió citando a un físico argentino, Juan Pablo Paz, que sostiene que hay que explicar la física cuántica al menos diez veces para que empiece a tener sentido. Ella ya va por la versión treinta y sigue aprendiendo cosas nuevas.
Esa mezcla de humildad y urgencia marcó el tono del panel, integrado por la Dra. Paulina Assmann (astrofísica, cofundadora de Sequre Quantum y de Quantum Hub Chile), el Dr. Jerónimo Maze (físico formado en Harvard, investigador de computación cuántica en la Universidad Católica) y Tomás Vera (candidato a doctor en ciencias de la computación de la Universidad de Chile y asesor científico de Congreso Futuro).
De cuerdas de guitarra a claves RSA
Maze abrió con la pregunta más básica y más incómoda a la vez: ¿qué es, en realidad, un computador cuántico? Su explicación evitó la jerga: mientras un bit clásico solo puede estar en cero o en uno, un qubit puede existir en una superposición de ambos estados, algo parecido a una cuerda de guitarra que vibra en distintos modos al mismo tiempo.
La consecuencia práctica es enorme: describir apenas diez partículas cuánticas ya le toma horas a un computador clásico, y con unos 300 qubits el sistema tiene más estados posibles que átomos hay en el universo observable. Ningún computador tradicional puede simular eso, y esa limitación fue la que Richard Feynman convirtió en pregunta inversa hace décadas: si no podemos simular la naturaleza cuántica, ¿podemos usarla para que ella simule nuestros cálculos?
Ahí aparece el problema para cualquier equipo de ciberseguridad: el algoritmo de Shor, capaz de factorizar los números primos en los que se apoya la encriptación RSA. Según explicó Maze, romper una llave RSA con un computador cuántico maduro podría tardar entre 10 segundos y 7 meses. La misma tarea, en un computador clásico actual, tomaría alrededor de 300 billones de años.
| Método | Tiempo estimado para romper una clave RSA |
|---|---|
| Computador clásico actual | ~300 billones de años |
| Computador cuántico maduro | Entre 10 segundos y 7 meses |
Fuente: estimaciones presentadas por el Dr. Jerónimo Maze en el panel científico del Industrial Cyber Summit Chile 2026.
Pero la misma física que amenaza la criptografía también ofrece una salida. El teorema de no clonación establece que un estado cuántico no puede copiarse sin alterarlo, lo que en la práctica significa que si alguien intercepta una comunicación transmitida por un canal cuántico, esa intrusión queda detectada de inmediato y la transmisión puede descartarse y repetirse.
«La cuántica», resumió Maze, «entrega al mismo tiempo un poder de cómputo inédito y una forma de comunicación imposible de espiar sin dejar rastro.»
Cuando la IA acelera todo, para bien y para mal
Tomás Vera intervino para hablar de un problema que ya no es hipotético: los modelos de inteligencia artificial de pesos abiertos, sin restricciones, pueden usarse tanto para vulnerar sistemas informáticos como para vulnerar la biología. Puso un ejemplo real y perturbador: hay familias que han hecho pública la secuencia genética de un hijo con una enfermedad degenerativa para pedir ayuda a la comunidad científica, y esa misma información, cruzada con modelos como AlphaFold de Google DeepMind, podría orientar la búsqueda de patógenos diseñados para un organismo puntual.
«Si a eso le sumamos la capacidad de cómputo de una computadora cuántica», advirtió Vera, «el radio de ataque deja de limitarse a infraestructura digital crítica para incluir a personas específicas.»
La otra cara de la moneda es que la misma IA acelera la ciencia detrás de la computación cuántica: los modelos actuales son especialmente buenos para encontrar contraejemplos en problemas matemáticos complejos, algo que ayuda al diseño de nuevos algoritmos cuánticos. La tecnología que amplía el riesgo es la misma que empuja la frontera científica.
El «Día Q» dejó de ser una fecha lejana
Paulina Assmann llevó la conversación al terreno de la geopolítica. El llamado «Día Q» —el momento en que un computador cuántico sea capaz de romper la criptografía vigente— se estimaba para 2030 hace apenas un año; hoy Estados Unidos maneja proyecciones de 2027 a 2028. «No hay fecha cerrada», aclaró Assmann, pero el ritmo de avance obliga a prepararse desde ya, algo que el NIST viene haciendo desde que empezó a trabajar con los principales criptógrafos del mundo en 2014.
En agosto de 2024, el organismo formalizó sus primeros tres estándares de criptografía post-cuántica. No son algoritmos que se usan «después» de la cuántica, sino algoritmos diseñados para que ni un computador cuántico pueda resolverlos con facilidad.
La pregunta que toda organización debería hacerse, según Assmann, no es cuándo llega el Día Q, sino qué datos u operaciones necesitan seguir siendo confidenciales dentro de dos, cinco o quince años.
La razón es una estrategia ya documentada, conocida como «harvest now, decrypt later» en la que actores maliciosos capturan hoy información cifrada con la intención de descifrarla apenas puedan. Si esos datos siguen siendo relevantes cuando ese momento llegue, ya es tarde para protegerlos.
Migrar a criptografía post-cuántica no es cambiar una caja
Uno de los puntos claves del panel fue el mensaje de que migrar a criptografía post-cuántica —o volverse «quantum safe»— no se resuelve comprando un producto puntual.
«No es solo cambiar una cajita: primero hay que entender la infraestructura, después viene comprar la tecnología», resumió Assmann. Es un cambio que va de punta a punta; desde cómo se generan las llaves de encriptación hasta cómo viajan los datos. No es una actualización de software.
Chile ya tiene un pie puesto en la carrera científica que sostiene todo esto. Maze contó que, con financiamiento de ANID a través de un proyecto Anillo, su equipo está desarrollando el primer computador cuántico chileno basado en átomos neutros. El objetivo inicial es modesto —apenas dos qubits— porque construirlo exige dominar tecnología de laboratorio compleja, como la sintonización de láseres.
La meta de fondo no es competir con potencias que ya escalan cientos de qubits, sino formar el capital humano que a futuro permita al país adoptar esa tecnología con criterio propio, algo que también apareció, en clave regional, en el panel.
Gobernar la IA antes de que la sorpresa salga cara
Hacia el cierre, Tomás Vera ofreció una guía concreta para organizaciones que están adoptando IA sin sumar más riesgo del que resuelven. Primero, enfrentar el «Shadow AI»: usar certificados raíz en los firewalls para detectar cuándo alguien en la compañía usa servicios como OpenAI, Anthropic o Grok sin autorización, apoyándose en marcos abiertos como Plano para gobernar qué instrucciones se autorizan.
Segundo, un cambio cultural: evitar que personas sin experiencia validen respuestas de IA en temas críticos, algo que Vera comparó con usar un modelo de lenguaje para interpretar los propios análisis de sangre sin el criterio clínico para juzgar si la respuesta tiene sentido.
Tercero, construir un «harness» propio alrededor de los modelos generalistas, ajustado a las tareas de cada negocio: según los estudios que citó Vera, un buen harness mejora el desempeño en más del 40% e incorpora conocimiento del negocio que la competencia no puede copiar.
Tres pasos que Assmann recomienda dar hoy
Para cerrar, Assmann resumió la agenda cuántica en tres movimientos. El primero es hacer un inventario criptográfico completo: mapear dónde se usa encriptación dentro de la organización, pensando cada capa —desde la generación de la llave hasta el transporte del dato— en clave «quantum safe». El segundo es identificar qué datos o procesos son sensibles hoy y seguirán siéndolo en los próximos años, y conversar con los proveedores cuanto antes, porque una migración así se sostiene en el tiempo y no se improvisa. El tercero, menos conocido, es entender que «quantum safe» también incluye la aleatoriedad usada dentro de los algoritmos criptográficos, que hoy puede generarse de forma cuántica y auditarse en tiempo real. La inteligencia artificial, agregó Assmann, es una aliada natural en esta etapa: es especialmente buena para encontrar patrones y mapear infraestructuras completas.
Esa combinación es, según coincidieron los tres panelistas, la única forma de estar del lado correcto de la ciberseguridad en infraestructuras críticas cuando la carrera cuántica termine de acelerar.
Méndez cerró el panel con una síntesis que bien podría ser la agenda de cualquier equipo de seguridad para lo que resta de la década. Además de detectar ataques y generar conciencia día a día, hay que trabajar el plan de contingencia tecnológica, la gobernanza de la IA y la preparación cuántica, al mismo tiempo.
